Breadcrumb navigation
AI 時代、セキュリティ専門家の価値はどこに移るのか
セキュリティコラム2026年9月30日
生成AIに質問すると、ISO 27001 の要求事項の整理、NIST CSF との対応関係、リスクアセスメントの初期案などが短時間で得られるようになりました。情報を探し、整理し、文書にまとめる作業の一部は、確実に効率化されています。しかし、生成された内容が、そのまま自社にとって正しいとは限りません。適用すべき規制や契約条件、事業への影響、現場の運用実態を踏まえ、何を優先し、どのリスクを受け入れるのかを決める必要があります。AIによって、セキュリティ専門家の価値は失われるのでしょうか。本稿では、AIによって低コスト化する仕事と、むしろ重要性が高まる仕事を分けながら、これからのセキュリティ専門家に求められる価値を考えます。
目次
AIが変えること、変えないこと
AIによって、情報へのアクセス、要約、比較、分類、文書の初稿作成といった作業のコストは大きく下がりつつあります。フレームワークの要件整理、ガイドラインの要約、月次レポートの草稿作成、セキュリティアラートの一次分類などは、その代表例です。
ただし、AIが生成した内容が、その組織にとって正しいとは限りません。適用すべき規制や契約条件、業務上の重要度、実際の運用状況を踏まえて、出力を検証し、意思決定につなげる作業は残ります。「専門家の仕事が誰でもできるようになった」ということとは、少し異なります。
一方で、AIが代替しにくいのは、顧客固有の経営文脈への理解、規制当局や取引先との信頼関係、そして判断の根拠と限界を説明できる能力です。汎用的な情報処理が安くなるほど、こうした組織的・文脈的な能力の相対的な価値は高まります。
つまりAIは、情報を集め・整理するコストを変えるが、それを検証・判断し、実行につなげる力は変えない、と言えます。
| AIが変えること (情報収集・分析) |
AIが変えないこと (人の判断・説明責任) |
|---|---|
| 情報の検索・要約・比較・分類 | 出力を検証し、自組織に適用すべき判断を下す能力 |
| フレームワーク要件のマッピング(NIST CSF / ISO 27001 等) | 顧客固有の経営文脈・事業リスクへの理解 |
| 各種ガイドライン・規制要件の整理・初期分析 | 規制当局・取引先との人的ネットワーク・信頼 |
| 月次レポート・報告書の草稿作成 | 実装・改善を継続する組織的な運用能力 |
| セキュリティアラートの一次分類 | 判断の根拠と限界を説明できる能力 |
図1 AIが変えること、変えないこと
価値の重心はどこへ移るのか
AIによって情報処理のコストが下がるほど、「誰が分析するか」よりも、「誰がその結果を検証し、判断し、説明するか」が問われるようになります。価値の重心は、情報を持っていることから、情報をどう使い、どの判断に責任を持つかへ移っていると考えられます。
たとえばAIがNIST CSFの要件一覧を瞬時に出せるようになっても、「自社のどのシステムに何が適用され、何を優先すべきか」を判断する仕事はなくなりません。調査分析の価値がゼロになるのではなく、「誰でも初稿を手にできる時代」だからこそ、そこから先の判断が差別化の源泉になる。これが価値の移動です。
価値の移動は、AIが情報へのアクセス、要約、初期分析を低コスト化し、汎用的な情報処理そのものの希少性が下がるところから始まります。次に、「誰が分析したか」よりも、「誰がその内容を検証し、自組織の文脈に当てはめて判断したか」が問われるようになります。さらに、その判断を経営層や関係者に説明し、合意を形成する能力の重みが増します。最終的には、契約・制度・運用・財務のどの範囲で、誰がどのような責任を担えるのかが、専門家やサービス提供者の価値を左右していきます。
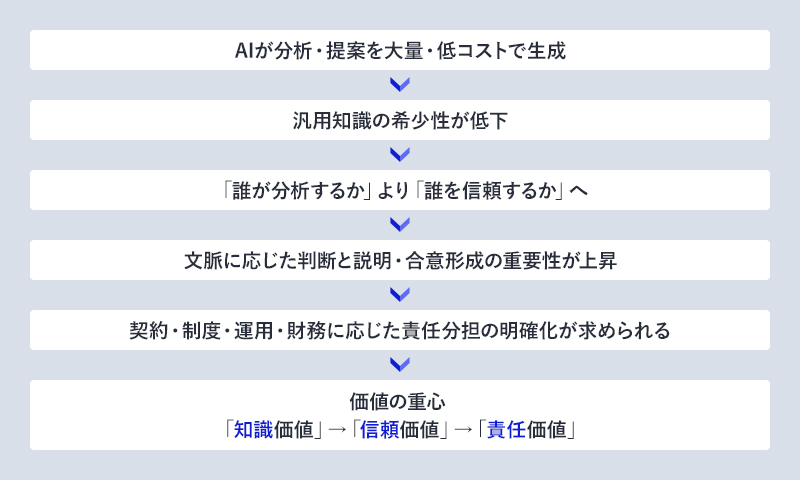
このように価値の重心は、「知識へのアクセス」から「文脈に応じた判断」「検証可能な説明」、そして「責任分担」へと移り変わっていくと考えられます。
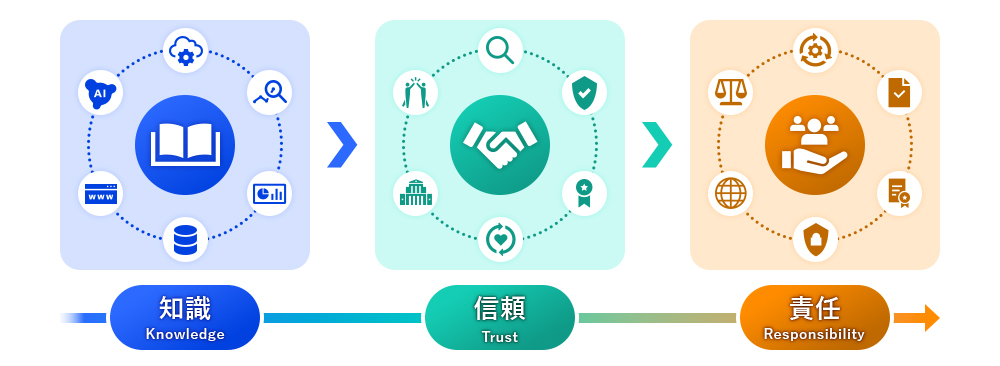
責任の形は一つではありません。契約上の助言責任、制度に基づく認証・保証、運用上のSLA責任、財務的な損失補填などは、異なる責任です。今後より重要になってくるのは「誰がどの範囲の判断・説明・運用・損失について責任を担うのか」を明確にすることです。
業界の境界は曖昧になっていく
この「責任」という観点からセキュリティコンサル関連の市場を見直すと、監査・コンサルティング・MSSP・保険・セキュリティ格付け(ASM)といったプレイヤーは、それぞれ異なる責任の形を担っていることがわかります。
| セグメント | 主な提供「価値」 | 主な「責任」範囲 | AIによる変化 |
|---|---|---|---|
| 監査・認証 | 独立した評価、制度に基づく適合性の確認 | 合意された基準・手続きに基づく評価 | 証跡収集・分析の効率化。 ただし独立性と判断は残る |
| コンサルティング | 課題の構造化、優先順位付け、変革支援 | 契約に基づく助言・成果物の品質 | 調査・資料作成を効率化。 実装力と文脈理解が重要に |
| MSSP | 継続的な監視・検知・対応 | 契約・SLAに基づくサービス提供 | 検知・分類の自動化が進む。 運用設計・判断が重要に |
| サイバー保険 | 事故時の財務的なリスク移転 | 保険契約に基づく補償 | リスク評価・補償条件の 個別化が進む可能性 |
| サイバーリスク評価(ASM) | 外部から見たリスクの可視化・比較 | 評価方法とデータに基づく妥当性 | データ品質・評価モデルの 透明性が競争要因に |
図3 セキュリティ業界における価値と責任の類型
AIがリスク評価能力を均質化するほど、各セグメントの差別化要因は保有する知識だけでは説明しにくくなります。「何に責任を持つか」という軸が、競争の焦点になっていくでしょう。
保険会社がASM(外部公開資産の管理)や脆弱性診断を活用して保険引受に役立てるモデル、コンサルがMSSPと組んで成果に連動した支援を行う形など、従来は別々に提供されていたサービスの組み合わせが広がる可能性があります。予防と補償、助言と運用、評価と対策の境界が近づけば、業界の境界も揺らいでくるでしょう。
ただし、変化は思ったより遅い
理論的には合理的であっても、実際の変化は遅くなりがちです。主な理由として次の4点が挙げられます。
- 制度的ロックイン
監査・認証は制度に組み込まれており、AIが技術的に代替可能でも、規制が人間の署名や認定機関の判断を求める限り市場はすぐには変わりません。 - イノベーションのジレンマ
既存のコンサルや監査法人は人月・稼働率・資格者数で管理されています。AI活用は顧客には有利でも、既存プレイヤーには売上減少につながるため合理的に行動するほど変革が遅れます。 - 意思決定を支える第三者の役割
大企業がコンサルを使うのは「正解が欲しいから」だけでなく、「外部専門家の見解に基づいた判断」という社内説明のためでもあります。この構造はすぐには崩れません。 - 組織慣性
採用・育成・評価・営業・契約が既存モデルに最適化されており、知識提供者モデルから責任引受者モデルへの移行には組織全体の再設計が必要です。
ここで重要なのは、AIによって専門家の役割がただちに置き換わるかどうかではなく、専門家が担うべき価値の中身が少しずつ変わっていくという点です。変化が遅いからこそ、組織は短期的な効率化だけでなく、AIをどの業務に用い、どこで人が判断し、誰が説明責任を負うのかを設計しておく必要があります。
おわりに
AIによって、情報の検索・整理・比較・文書化といった作業のコストは下がっていくでしょう。しかし、それによってセキュリティの意思決定が不要になるわけではありません。むしろ、AIの出力を検証し、自社の事業やリスクに照らして優先順位を定め、関係者に説明し、実行と改善につなげるような意思決定がより重要になります。
これからのセキュリティ専門家に求められるのは、知識を保有していることだけではありません。AIを適切に使う範囲を設計し、根拠と限界を明らかにし、組織が納得できる意思決定を支援することです。
NEC および NEC セキュリティでは、セキュリティリスクアセスメント、情報セキュリティ監査、CSIRT 構築支援、セキュリティポリシー策定支援などを通じて、お客様の事業・組織・技術環境を踏まえた課題整理と改善を支援しています。AIによる分析や自動化を活用しながらも、最終的には現場で実行でき、継続的に改善できるセキュリティの仕組みを構築することが重要です。私たちは、技術的な正しさだけでなく、組織として納得し、説明でき、運用し続けられる判断を支えることを重視しています。
AIを使うこと自体のリスクも忘れずに
AIを使えば使うほど、AI自体を管理する必要も生じます。機密情報や個人情報をどこまで入力してよいのか、生成された分析を誰が検証するのか、利用履歴をどのように記録・監査するのか。AIは専門家を支援する道具である一方、適切に統制しなければ新たなリスクを生む業務基盤にもなります。したがって、AI時代の専門性とは、AIを使って答えを得る能力だけではなく、AIに何をさせてよいかを定め、出力を検証し、必要に応じて人間の判断に戻す設計能力まで含むものです。
関連項目
参考文献
[1] NIST, "Artificial Intelligence Risk Management Framework (AI RMF 1.0)", 2023.
 https://doi.org/10.6028/NIST.AI.100-1
[2] ENISA, "Artificial Intelligence Cybersecurity Challenges", 2020.
https://www.enisa.europa.eu/publications/artificial-intelligence-cybersecurity-challenges
[3] NIST, "The NIST Cybersecurity Framework (CSF) 2.0", 2024.
https://doi.org/10.6028/NIST.CSWP.29
[4] 経済産業省, "サイバーセキュリティ経営ガイドライン Ver3.0", 2023.
https://www.meti.go.jp/policy/netsecurity/mng_guide.html
[5] ENISA, "Managed Security Services Providers (MSSPs): An Overview", 2023.
https://www.enisa.europa.eu/publications/managed-security-services-providers-an-overview
[6] IPA, "情報セキュリティ10大脅威 2024", 2024.
https://www.ipa.go.jp/security/10threats/
[7] Clayton M. Christensen, "The Innovator's Dilemma", Harvard Business Review Press, 1997.(邦訳:玉田俊平太 監修, 伊豆原弓 訳,『イノベーションのジレンマ』, 翔泳社, 2001.)
[8] Nassim Nicholas Taleb, "Skin in the Game: Hidden Asymmetries in Daily Life", Random House, 2018.(邦訳:望月衛 訳,『身銭を切れ』, ダイヤモンド社, 2019.)
執筆者プロフィール
堤 紀考(つつみ のりたか)
NECセキュリティ セキュリティコンサルティングユニット
プログラマー、プリセールス、大規模案件のPMの経験を経て、セキュリティコンサルタントを務める。アセスメント、アドバイザリー、グローバル案件などをリード。情報処理安全確保支援士(RISS)の試験委員、ISC2試験開発のボランティア(CISSP試験問題の翻訳)に参加。CISSP、情報処理安全確保支援士(RISS)、ISMS審査員補、日商簿記2級を保持。